Του Πεσάχ Μπένσον • 29 Μαΐου 2025
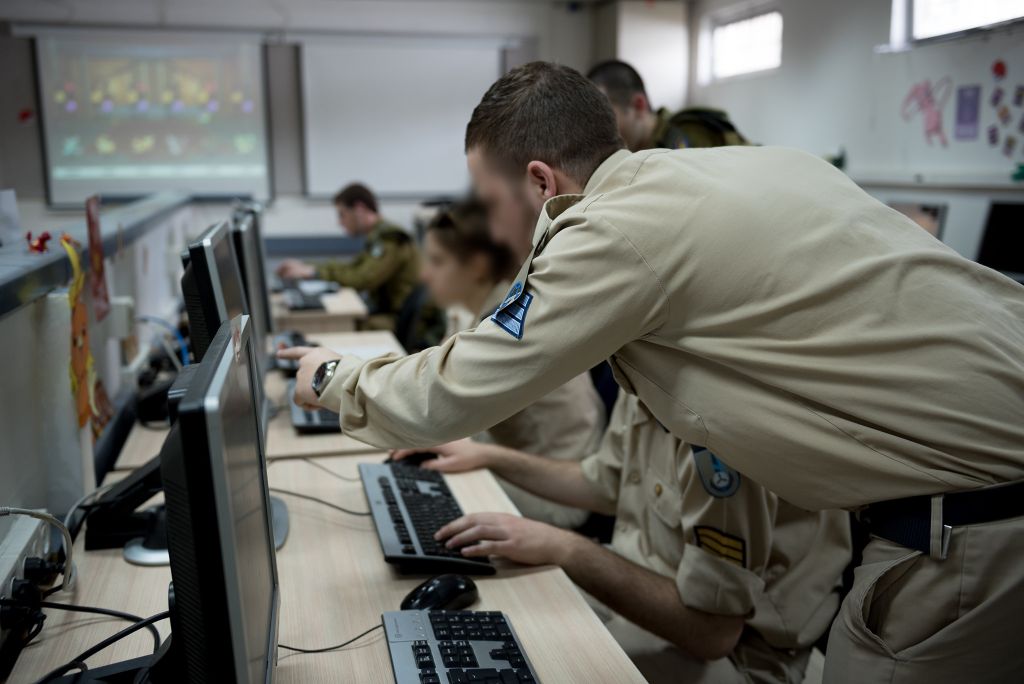
Ιερουσαλήμ, 29 Μαΐου 2025 (TPS-IL) — Το Ισραήλ απέτρεψε 85 ιρανικές κυβερνοεπιθέσεις από τις αρχές του 2025, με στόχο εξέχοντες Ισραηλινούς πολίτες, συμπεριλαμβανομένων αξιωματούχων ασφαλείας, πολιτικών, ακαδημαϊκών, δημοσιογράφων και επαγγελματιών των μέσων ενημέρωσης, ανέφερε η Υπηρεσία Ασφαλείας του Ισραήλ (Σιν Μπετ) την Πέμπτη. Αυτές οι επιχειρήσεις, σύμφωνα με την υπηρεσία, είχαν ως σκοπό τη συλλογή ευαίσθητων προσωπικών δεδομένων που θα μπορούσαν να χρησιμοποιηθούν σε φυσικές επιθέσεις εντός του Ισραήλ, οι οποίες ενδέχεται να πραγματοποιηθούν από τοπικά στρατολογημένα άτομα.
Η πλειονότητα των κυβερνοεπιθέσεων ήταν απόπειρες ηλεκτρονικού ψαρέματος (phishing), σχεδιασμένες για να παρασύρουν τα θύματα ώστε να παραδώσουν τα διαπιστευτήριά τους ή να κατεβάσουν λογισμικό υποκλοπής (spyware). Οι επιθέσεις ήρθαν σε επαφή με τους στόχους μέσω πλατφορμών όπως το WhatsApp, το Telegram και το ηλεκτρονικό ταχυδρομείο, χρησιμοποιώντας συχνά μηνύματα προσαρμοσμένα στο υπόβαθρο του παραλήπτη για να αποφύγουν να κινήσουν υποψίες. Μια συνηθισμένη μέθοδος ήταν η αποστολή ενός ψεύτικου συνδέσμου Google Meet που οδηγούσε σε μια πλαστή σελίδα σύνδεσης. Η εισαγωγή των διαπιστευτηρίων κάποιου εκεί έδωσε στους επιθέτες πρόσβαση στον λογαριασμό Google του θύματος και στα σχετικά δεδομένα, συμπεριλαμβανομένων μηνυμάτων ηλεκτρονικού ταχυδρομείου, αποθηκευμένων κωδικών πρόσβασης, ιστορικού τοποθεσίας και πολυμέσων αποθηκευμένων στο cloud.
«Αυτές οι κυβερνοεπιθέσεις μπορούν να αποφευχθούν με επαγρύπνηση, υπεύθυνη συμπεριφορά και προσοχή στο διαδίκτυο —ιδίως με την αποχή από το κλικ σε άγνωστους συνδέσμους», δήλωσε αξιωματούχος της Σιν Μπετ. Ο αξιωματούχος τόνισε ότι παρόλο που οι τεχνικές είναι εξελιγμένες, είναι αποτρέψιμες με τη δημόσια ευαισθητοποίηση και φροντίδα.
Η Σιν Μπετ, σε συντονισμό με τη Εθνική Διεύθυνση Κυβερνοχώρου, ανέφερε μια αξιοσημείωτη αύξηση στις απόπειρες κυβερνοδιείσδυσης από την αρχή του έτους, οι οποίες στοχεύουν όλες σε άτομα σε ευαισθητες ή υψηλού προφίλ θέσεις. Οι αξιωματούχοι πιστεύουν ότι ο στόχος του Ιράν είναι να χαρτογραφήσει προσωπικές λεπτομέρειες όπως διευθύνσεις κατοικίας, κοινωνικές επαφές και μοτίβα ταξιδιωτικής ρουτίνας για να διευκολύνει επιθέσεις στον πραγματικό κόσμο.
Σε ένα αξιοσημείωτο περιστατικό, ένας Ιρανός πράκτορας υποδύθηκε τον Γραμματέα του Υπουργικού Συμβουλίου Γιόσι Φουκς σε μια προσπάθεια να εξαπατήσει έναν Ισραηλινό πολίτη. Η απόπειρα απέτυχε όταν ο στόχος έγινε καχύποπτος και ειδοποίησε γρήγορα τις αρχές.
Εκτός από τους συνδέσμους ηλεκτρονικού ψαρέματος, ορισμένες επιθέσεις περιελάμβαναν κακόβουλο λογισμικό κρυμμένο σε έγγραφα ή μεταμφιεσμένο ως νόμιμες εφαρμογές. Μόλις κατέβηκε, το λογισμικό υποκλοπής μπορούσε να έχει πρόσβαση σε αρχεία, να παρακολουθεί τη δραστηριότητα και να εξάγει ιδιωτικές πληροφορίες από τη συσκευή.
Μια πηγή της Σιν Μπετ προειδοποίησε ότι αυτές οι επιθέσεις αποτελούν μέρος μιας ευρύτερης εκστρατείας του Ιράν για να βλάψει τους Ισραηλινούς σε προσωπικό επίπεδο. «Συνεχίζουμε να βλέπουμε αμείωτες προσπάθειες από εχθρικές οντότητες να διεισδύσουν και να καταστρέψουν τις ζωές ατόμων», δήλωσε η πηγή. «Το κοινό καλείται να παραμείνει σε επαγρύπνηση και προσεκτικό. Αυτές είναι κυβερνοεπιθέσεις που μπορούν να προληφθούν πριν συμβούν μέσω της ευαισθητοποίησης, της προσοχής, της υποψίας και της προληπτικής και σωστής συμπεριφοράς στο διαδίκτυο».
Το Ισραήλ και το Ιράν εμπλέκονται εδώ και χρόνια σε μυστικό κυβερνοπόλεμο.